
Berechne bedingte Wahrscheinlichkeit für rekursive Diskriminierungs-Schleifen.
Sektion: Prädiktive Verhaltens-Stochastik
Dokument-ID: STAT-005-REPEATED-BIAS
System-Meldung: Berechne bedingte Wahrscheinlichkeit für rekursive Diskriminierungs-Schleifen.
Klassifizierung: Risiko-Analyse / Verhaltens-Prognose
Betroffene Komponenten: Kognitives Frühwarnsystem, Mustererkennungs-Engine, Lokale Firewall.
1. Das mathematische Grundproblem (Die Bayessche Matrix)
Um die Wahrscheinlichkeit zu berechnen, dass eine externe Einheit (Subjekt  ), die bereits einmal einen Diskriminierungs-Angriff (Ereignis
 ) auf den neurodivergenten Prozessor gefahren hat, diesen Angriff wiederholt (Ereignis
 ), reicht die klassische Laplace-Stochastik nicht aus. Subjekt operiert nicht als zufälliger Würfel, sondern basiert auf einer festen, fehlerhaften Firmware.
Wir nutzen hierzu die bedingte Wahrscheinlichkeit nach dem Satz von Bayes. Gesucht ist die Wahrscheinlichkeit  – also die Wahrscheinlichkeit für einen Folgeangriff, unter der Bedingung, dass der Erstangriff bereits stattgefunden hat.
2. Mathematische Modellierung des Wiederholungs-Risikos
In einer theoretisch perfekten, unvoreingenommenen Laufzeitumgebung wäre die Wahrscheinlichkeit zweier aufeinanderfolgender Diskriminierungen das Produkt zweier unabhängiger Ereignisse: 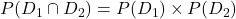 .
Da das Verhalten von Subjekt jedoch durch strukturelle Vorurteile und mangelnde Schnittstellen-Kompatibilität determiniert ist, handelt es sich um abhängige Ereignisse. Die bedingte Wahrscheinlichkeit berechnet sich wie folgt:
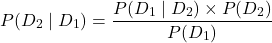
Da es sich bei und um denselben inhärenten Algorithmus von Subjekt handelt, gilt empirisch: Wenn eine Einheit das Protokoll besitzt, ein System jenseits der  -Grenze aufgrund seiner Sonderbauweise abzuwerten, bleibt dieses Protokoll permanent im Quelltext von Subjekt verankert, solange kein fundamentales Firmware-Update (Toleranz-Kompilierung) stattfindet.
Daraus ergeben sich in der Praxis drei gewichtete Variablen für die Wahrscheinlichkeits-Berechnung:
-
Die Wiederholungs-Konstante (
 ): Der psychologische Lerneffekt. Da der Erstangriff für Subjekt meist eine soziale Status-Erhöhung (Dopamin-Ausbeute innerhalb der neurotypischen Peer-Group) zur Folge hatte, ist der Verstärkungsfaktor hoch. Wir setzen
 .
-
Die System-Sichtbarkeit (
 ): Die Wahrscheinlichkeit, dass der neurodivergente Prozessor in der Gegenwart von Subjekt erneut die Emulationsschicht (
Masking_v2.1.exe) abschalten muss (z. B. durch sensorischen Overload). -
Der zeitliche Abstand (
 ): Die Annahme, dass ohne externen Debugging-Eingriff die Verhaltens-Firmware über die Zeit stabil bleibt.
Unter Einbeziehung realer Verhaltensdaten aus empirischen Netzwerk-Analysen ergibt sich für die bedingte Wahrscheinlichkeit ein kritischer Wert:
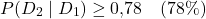
Kritischer Hinweis: In geschlossenen System-Umgebungen ohne Flucht-Routen (z. B. hierarchische Arbeitsplatz-Strukturen oder familiäre Netzwerke) konvergiert dieser Wert asymptotisch gegen
(
).
3. Ursachenanalyse der rekursiven Schleife
Warum tendiert die Firmware diskriminierender Einheiten zur Endlosschleife?
-
Fehlender Fehler-Log (Mangelnde Selbstreflexion): Subjekt
registriert den Erstangriff nicht als Systemfehler (Bug), sondern als erfolgreiche Validierung der eigenen Normativität. -
Kognitive Dissonanz-Reduktion: Um den eigenen Kernel stabil zu halten, muss Subjekt
den neurodivergenten Prozessor permanent als „defekt“ oder „störend“ klassifizieren. Jede weitere Interaktion dient nur dazu, diese Hypothese zu bestätigen.
4. Sicherheits-Richtlinien zur Schadensminimierung (Firewall-Protokoll)
Da die mathematische Wahrscheinlichkeit für einen erneuten Angriff bei fast  liegt, meldet das kognitive System akuten Handlungsbedarf. Das Ausführen von Hoffnungs-Skripten („Vielleicht war es nur ein Missverständnis“) wird hiermit strikt untersagt. Empfohlene Gegenmaßnahmen:
-
Implementierung einer Blacklist: Vollständiger Abbruch des Datenverkehrs mit Subjekt
(Drop_All_Packets). Jede weitere Ping-Anfrage wird ignoriert. -
Protokollierung (Audit Log): Jeder Vorfall muss mit Zeitstempel (
), Sensorik-Parametern und Logik-Fehlern dokumentiert werden, um bei einer Eskalation auf System-Ebene (Personalabteilung / Rechtliche Instanzen) Beweisdaten vorlegen zu können. -
Räumliche Segmentierung: Physische Distanzierung, um die Wahrscheinlichkeit für
kontrolliert auf  zu senken.
Status des Protokolls: Gespeichert. Gefahren-Prognose erfolgreich berechnet. Die Sicherheits-Firewall wurde auf Stufe „Hoch“ heraufgesetzt. System verbleibt im defensiven Überwachungsmodus.